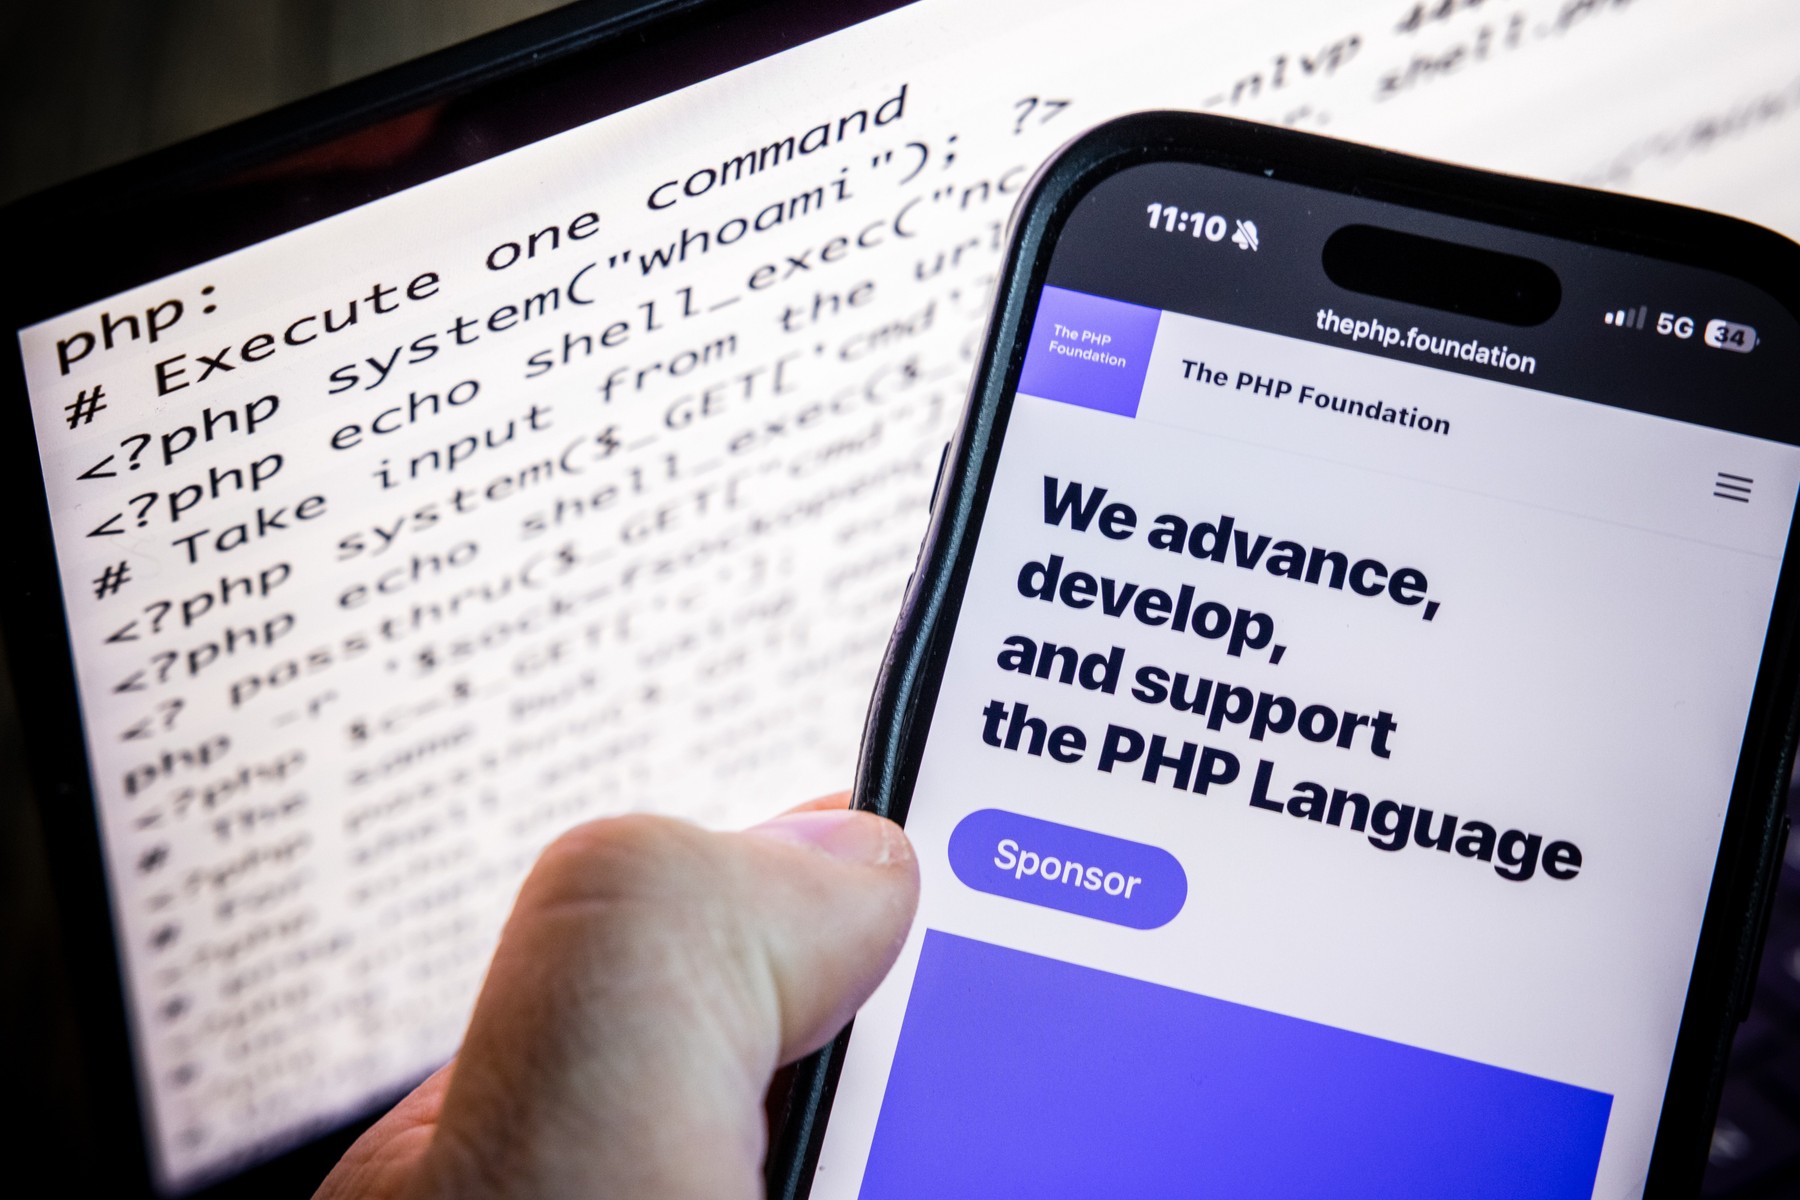
Mai multe site-uri ale unor instituții guvernamentale din Europa și alte regiuni au fost scoase preventiv din funcțiune, miercuri, în urma descoperirii unor vulnerabilități critice. Problema vizează limbajul de programare PHP, utilizat pe scară largă pentru funcționarea internetului, ceea ce a determinat administratorii să acționeze rapid pentru a proteja sistemele de atacuri cibernetice. Măsurile de precauție au fost luate imediat ce s-a aflat că hackerii exploatați deja aceste breșe pentru a pătrunde în diverse platforme web.
Dezvoltatorii limbajului PHP au identificat două vulnerabilități majore și au solicitat utilizatorilor să instaleze imediat noile versiuni de remediere. Miercuri, în jurul orei 13:45 GMT, o nouă versiune de software a fost lansată pentru a corecta erorile, conform informațiilor furnizate de Reuters. Agenții guvernamentale din Olanda, Franța și Finlanda au ales să oprească serviciile online înainte de aplicarea remediilor, pentru a evita orice compromitere a datelor sau a infrastructurii critice.
Impactul acestui incident este considerabil, deoarece PHP alimentează în mod discret platforme precum WordPress, Drupal, Joomla și Magento. Compania de securitate Huntress a subliniat că acest limbaj este prezent peste tot, fiind utilizat și de panouri de control sau platforme de găzduire partajată care nu menționează explicit utilizarea sa. Dane Knecht, director tehnic la Cloudflare, a confirmat că atacurile au început să apară, forțând compania să actualizeze regulile de firewall ca o măsură temporară de protecție.
Securitatea site-urilor WordPress este în mod particular vizată, deoarece toate aceste pagini rulează pe servere cu PHP instalat. Wordfence a avertizat că actualizările automate nu vor include remedierea necesară, recomandând proprietarilor să verifice cine gestionează actualizările PHP pe serverele lor. Agenții de securitate din Australia, Japonia și Marea Britanie au urmat recomandările de a instala imediat actualizările sau de a suspenda accesul la site-uri până la aplicarea corecțiilor de securitate.
În Olanda, Centrul Național pentru Securitate Cibernetică a coordonat oprirea unor servicii precum portalul Overheid.nl, site-ul Portului Rotterdam sau paginile unor partide politice și spitale. În Finlanda, furnizorul Valtori a scos din funcțiune serviciile publice din rețeaua guvernamentală, iar în Franța, Ministerul de Interne a suspendat site-urile administrative ale autorităților locale. În România, site-urile guvernamentale au continuat să funcționeze normal în momentul raportării acestui incident de securitate.
PHP este un software gratuit, cu cod-sursă deschis, care stă la baza aproximativ 75% dintre site-urile web care permit identificarea limbajului de programare. Această tehnologie este motorul principal pentru WordPress, platformă utilizată de circa 43% din totalul site-urilor web de pe internet. Din cauza acestei prezențe masive, experții avertizează că atacatorii pot scana internetul pentru a identifica rapid milioane de servere vulnerabile, proces care poate fi accelerat de utilizarea inteligenței artificiale.