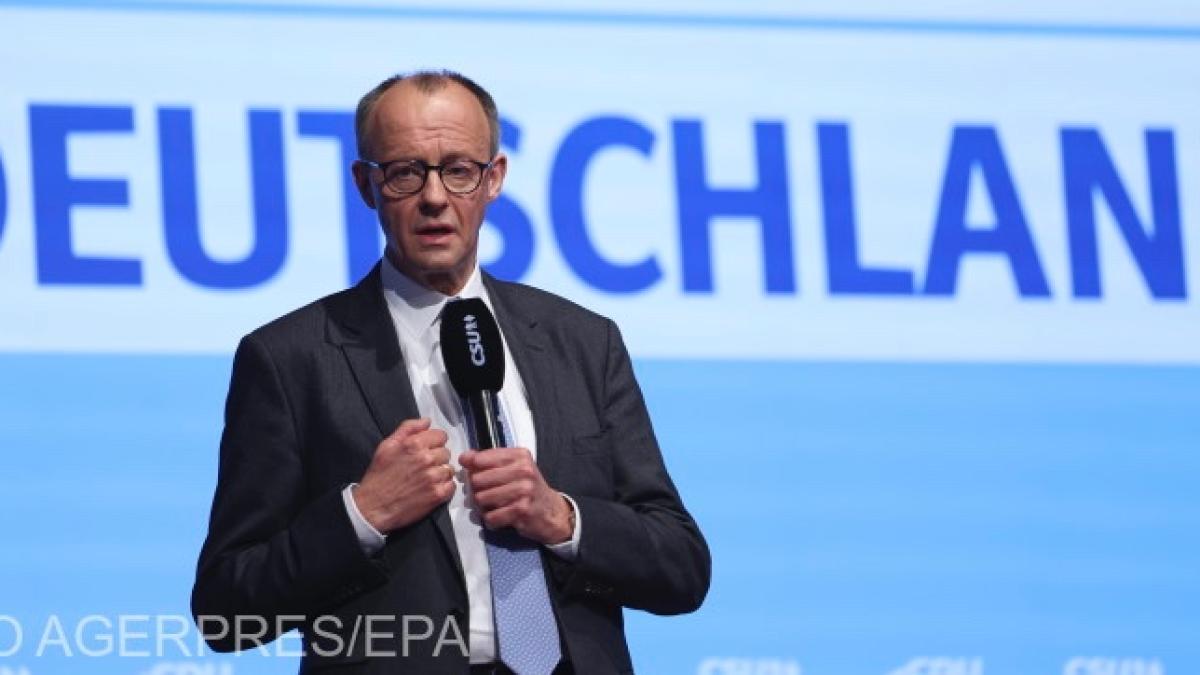
Cancelarul Friedrich Merz a fost inclus în lista persoanelor vizate de o serie de mesaje de tip phishing, lansate în urma unui atac cibernetic asupra unei filiale politice. Incidentul a avut loc după ce hackeri au reușit să acceseze contul de e-mail al filialei Uniunii Creștin-Democrate (CDU) din orașul german Heilbronn. Atacul a vizat o gamă largă de destinatari, de la departamente guvernamentale până la diverse contacte politice relevante.
Operațiunea de înșelătorie a fost desfășurată prin utilizarea contului compromis pentru a trimite comunicări false către un număr considerabil de persoane. Conform informațiilor furnizate de poliția din Heilbronn, e-mailurile frauduloase au fost expediate către aproximativ 6.500 de contacte diferite. Multe dintre aceste adrese aparțin unor persoane care ocupă roluri esențiale în domeniul securității, ceea ce subliniază gravitatea incidentului cibernetic.
Mesajul utilizat de atacatori conținea un link care promitea o invitație la un eveniment oficial. Acest eveniment ar fi implicat participarea unor personalități importante, fiind utilizat ca pretext pentru a induce în eroare destinatarul. Purtătorul de cuvânt al poliției a confirmat oficial că un astfel de mesaj a ajuns direct la cancelarul federal, Friedrich Merz, indicând faptul că atacul a atins nivelul înalt al conducerii statului.
Tehnica de phishing utilizată reprezintă o formă de criminalitate cibernetică prin care infractorii pretind a fi instituții de încredere. Scopul principal este păcălirea utilizatorilor pentru a obține date sensibile, precum parole, numere de card bancar sau coduri PIN. În acest caz specific, atacatorii au profitat de reputația filialei CDU pentru a trimite link-uri malițioase către o audiență guvernamentală și politică extinsă.
Autoritățile de poliție din Heilbronn monitorizează situația după ce s-a constatat că e-mailul a fost trimis către mii de contacte. Incidentul pune în evidență vulnerabilitatea comunicărilor digitale ale organizațiilor politice locale. Ancheta se concentrează pe identificarea autorilor care au reușit să spargă sistemul de e-mail al filialei CDU și să utilizeze infrastructura acesteia pentru a lansa campania de phishing împotriva liderilor politici.
Atacurile cibernetice împotriva instituțiilor politice și a liderilor de stat reprezintă o amenințare constantă la adresa stabilității digitale. Acestea vizează adesea obținerea de informații clasificate sau compromiterea autorității prin manipularea comunicărilor oficiale. În contextul actual, securitatea conturilor de e-mail ale partidelor politice este considerată un punct critic pentru prevenirea scurgerilor de date și a campaniilor de dezinformare.