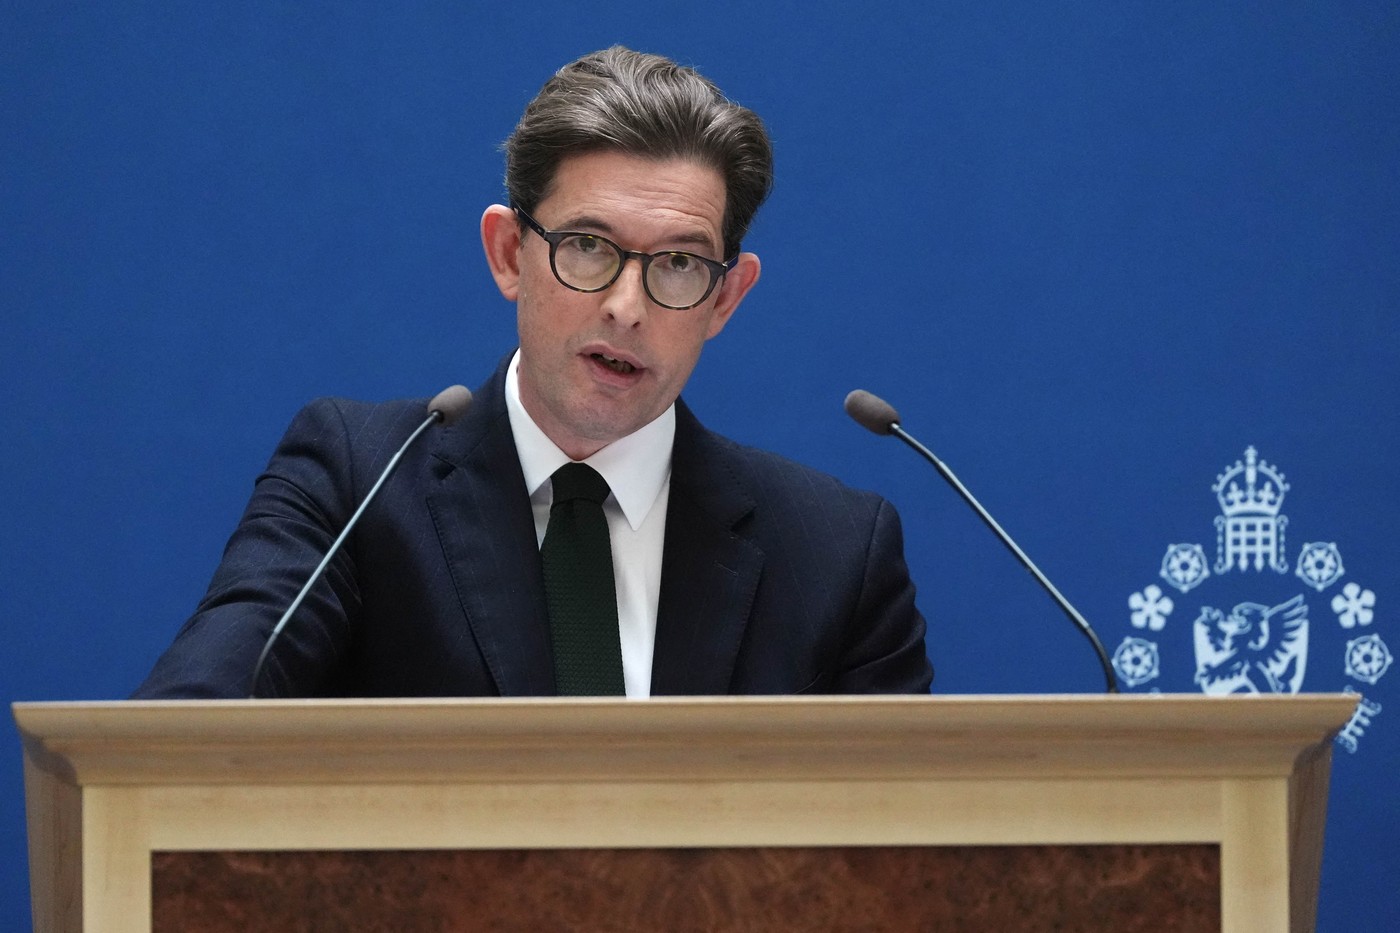
Directorul general al serviciului britanic de informații interne, MI5, a avertizat că Rusia și Iranul își intensifică operațiunile hibride și încercările de a viza ținte militare. În cadrul discursului său anual de marți, Ken McCallum a evidențiat faptul că amenințările venite din partea actorilor statali s-au înmulțit de patru ori în ultimul deceniu. Din acest motiv, instituția sa alocă resurse pentru combaterea acestor riscuri într-o proporție mai mare decât în perioada Războiului Rece.
Ken McCallum a desemnat Rusia drept „agresorul numărul 1”, susținând că aceasta folosește tactici care se află la limita unui conflict convențional. Șeful contraspionajului a menționat incidente precum tentativa de atac cu dronă asupra unui avion cargo de pe aeroportul din Leipzig și un atac cibernetic asupra infrastructurii energetice a Poloniei. Conform oficialului, Rusia încearcă să destabilizeze statele europene în momentul în care progresul său militar în Ucraina este minim și extrem de costisitor.
În ceea ce privește Teheranul, Ken McCallum a observat o schimbare majoră în ambițiile iraniene de a ataca obiective militare greu de atins. Premierul britanic Andy Burnham a declarat că Teheranul este foarte probabil în spatele unui complot împotriva bazei aeriene RAF Fairford, utilizată de bombardierele americane. Acest incident a provocat o alertă de securitate și a determinat președintele Donald Trump să retragă avioanele de pe acea bază, deși Teheranul respinge toate acuzațiile.
Activitatea operațională a Iranului a dus la peste 50 de arestări în cursul ultimului an, conform datelor furnizate de șeful MI5. Ken McCallum a explicat că, deși există riscuri, capacitatea Iranului de a lansa atacuri complexe este limitată de nivelul de pregătire al infractorilor și al intermediarilor folosiți în Marea Britanie. Autoritățile britanice acuză de mult timp Teheranul de implicarea în comploturi și tentative de asasinat împotriva unor disidenți și a unor ținte israeliene sau evreiești.
O altă preocupare majoră identificată de Ken McCallum este utilizarea abuzivă a inteligenței artificiale de către teroriști. Tehnologia poate fi exploatată pentru a dezvolta arme biologice, a crea noi agenți patogeni sau pentru a îmbunătăți metodele de recunoaștere și atac. Oficialul a subliniat că aceste riscuri sunt reale și că inteligența artificială potențează competiția din domeniul securității cibernetice între atacatori și apărători, fiind un domeniu pe care serviciul MI5 îl monitorizează cu atenție.
Evoluția amenințărilor hibride în Europa este marcată de o creștere a riscurilor de sabotaj și atacuri cibernetice menite să erodeze sprijinul pentru Ucraina. Ministrul german de interne, Alexander Dobrindt, a descris situația actuală ca fiind un „război din umbră”, cu obiective care depășesc orice experiență de pe perioada Războiului Rece, în timp ce serviciile de informații din alte state europene avertizează asupra unor operațiuni tot mai riscante.