
Șeful Agenției Europene pentru Securitate Cibernetică (ENISA), Juhan Lepassaar, a lansat marți un avertisment privind evoluția amenințărilor digitale. Acesta subliniază că următoarele ținte ale hackerilor ar putea fi electrocasnicele conectate la internet, după ce sistemele de refrigerare ale magazinelor alimentare au fost compromise recent. Această schimbare de paradigmă vine după ce supermarketurile din 12 țări europene au fost vizate de atacuri în lunile octombrie și noiembrie 2026.
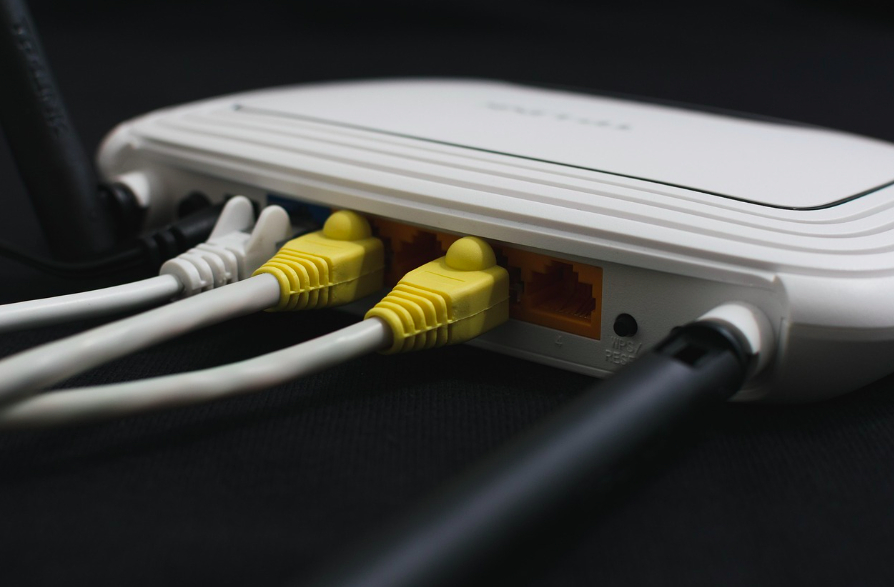
Situația este agravată de faptul că Franța a fost țara cea mai afectată de aceste incidente cibernetice recente. Juhan Lepassaar a declarat că Europa se confruntă cu un peisaj al amenințărilor din ce în ce mai complex, unde securitatea nu poate fi o preocupare ulterioară. El a avertizat că, dacă astăzi au fost frigidere, mâine ar putea fi routere sau alte electrocasnice, subliniind necesitatea unor investiții serioase în protecție.
Printre incidentele semnalate se numără exploatarea vulnerabilităților software învechite, care au dus la oprirea unor site-uri web guvernamentale în diverse state UE. Atacurile au vizat, de asemenea, băncile de sânge și sistemele de refrigerare din supermarketuri, generând probleme majore în Franța. Specialiștii avertizează că aceste breșe de securitate ar putea avea consecințe tot mai grave pe măsură ce tehnologiile utilizate de infractori devin mai sofisticate.
Rolul inteligenței artificiale (IA) este central în acest nou peisaj, fiind descrisă de ENISA ca un „multiplicator de forță”. Pe de o parte, IA permite companiilor să identifice și să remedieze rapid vulnerabilitățile, însă hackeri folosesc aceleași tehnologii pentru campanii de phishing avansate, folosind deepfake, fișiere audio sau videoclipuri. Raportul indică faptul că timpul necesar hackerilor pentru a exploata o vulnerabilitate nouă se apropie de zero.
Datele ENISA arată că în 2025, 57,3% dintre atacurile cibernetice au fost motivate ideologic, fiind legate de conflicte geopolitice precum războiul din Ucraina. O altă parte semnificativă, de 29,3%, a avut motivații financiare, ransomware-ul rămânând metoda principală. De asemenea, au fost observate atacuri sofisticate de tip spionaj cibernetic, similare celor lansate de actori statali, care vizează furtul de proprietate intelectuală și colectarea de informații sensibile.
Pentru a combate aceste riscuri, Uniunea Europeană a implementat măsuri precum Directiva NIS2, intrată în vigoare în octombrie 2024, pentru protejarea infrastructurilor critice. De asemenea, Legea privind solidaritatea cibernetică, în vigoare din februate 2025, a creat un Sistem european de alertă cibernetică și o Rezervă UE pentru securitate cibernetică, încercând să consolideze apărarea colectivă a statelor membre.