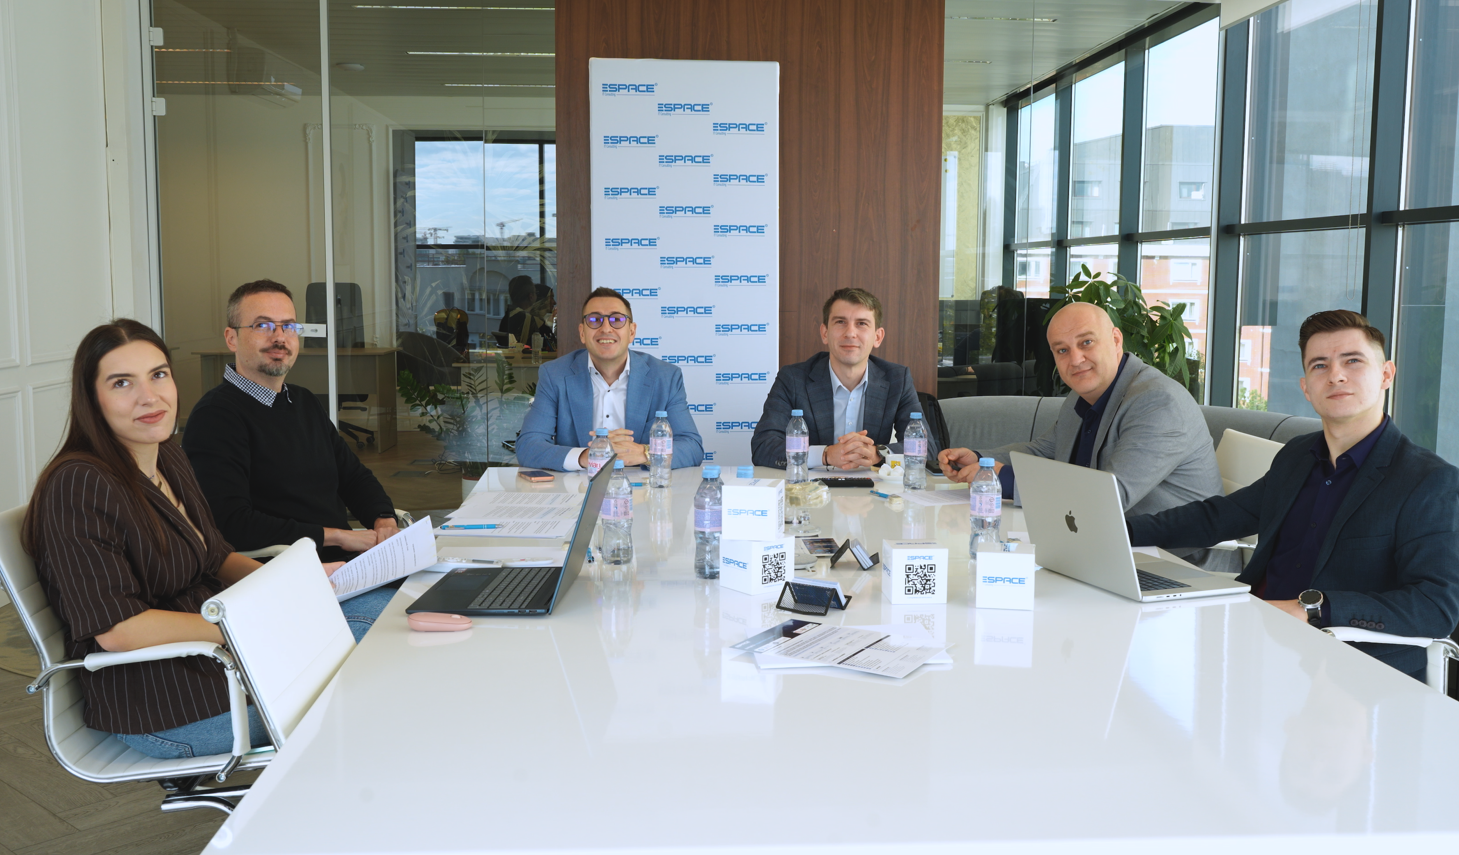
Implementarea directivei NIS2 în România marchează o schimbare fundamentală în modul în care este gestionată securitatea cibernetică la nivel organizațional. Conform analizei oferite de compania de consultanță Espace IT, responsabilitatea pentru protecția datelor nu mai poate fi delegată exclusiv departamentului IT, ci devine o atribuție directă a managementului. Conducerea companiilor vizate are obligația de a înțelege riscurile specifice, de a aproba măsurile de protecție necesare și de a asigura resursele financiare și tehnice pentru implementarea acestora.
Noua reglementare europeană extinde considerabil sfera de aplicare, acoperind în prezent 18 sectoare de activitate, o creștere semnificativă față de cele șapte sectoare prevăzute în cadrul anterior. Directiva vizează în principal entitățile clasificate drept esențiale sau importante, însă anumite condiții permit includerea și a microîntreprinderilor sau a întreprinderilor mici. Acestea pot fi vizate dacă dețin un rol crucial pentru alte organizații sau pentru populație, impunându-le astfel standarde de securitate riguroase.
Riscurile cibernetice sunt amplificate de vulnerabilitățile informatice și de atacurile asupra lanțurilor de aprovizionare, cerințele de conformitate ajungând să afecteze și furnizorii companiilor vizate. Datele citate de Espace IT din raportul ENISA arată o evoluție alarmantă a amenințărilor, cu peste 48.000 de vulnerabilități noi publicate în 2025, ceea ce reprezintă o creștere de 22% față de anul precedent. În acest peisaj digital, ransomware-ul rămâne una dintre cele mai mari amenințări cu impact pe termen scurt.
Consecințele nerespectării normelor NIS2 sunt extrem de severe, în special pentru entitățile esențiale care se confruntă cu sancțiuni financiare masive. Pentru anumite încălcări ale cerințelor impuse de directivă, amenzile pot atinge pragul de 10 milioane de euro sau echivalentul a 2% din cifra de afaceri anuală la nivel mondial. Alin Meteșan, fondator Espace IT, subliniază că deciziile și consecințele acestor riscuri rămân la nivelul companiei, pe măsură ce procesele de digitalizare avansează.
Pentru a determina dacă o organizație intră sub incidența directivei, este necesară o analiză atentă a activității desfășurate și a dimensiunii întreprinderii, inclusiv la nivel de grup. Gabriel Niculescu, coordonatorul Serviciului de Evidență și Sprijin din cadrul DNSC, recomandă maparea tuturor activităților pentru a identifica corect sectoarele de încadrare. În România, Directoratul Național de Securitate Cibernetică (DNSC) deține rolul de autoritate competentă pentru supravegherea și controlul respectării întregului cadru NIS2.
Securitatea cibernetică a devenit un pilon critic al stabilității economice și a infrastructurii critice la nivel global. În contextul în care amenințările informatice devin tot mai complexe, reglementările precum NIS2 servesc la armonizarea standardelor de protecție în Uniunea Europeană. Această evoluție legislativă forțează companiile să treacă de la o abordare reactivă la una proactivă, integrând securitatea digitală direct în strategia de business și în procesele de guvernanță corporativă.