
O serie de șase pene informatice majore a lovit în decurs de o săptămână unele dintre cele mai importante instituții și companii din Statele Unite ale Americii. Incidentele au afectat rețeaua clasificată a Agenției Naționale de Securitate (NSA), dar și giganți tehnologici precum Microsoft, Apple sau instituții financiare precum JPMorgan Chase. Oficialii americani investighează dacă utilizarea inteligenței artificiale pentru identificarea rapidă a vulnerabilităților a dus la o tentativă de remediere prea grăbită a sistemelor.
Directorii de pe Wall Street și reprezentanții NSA au transmis membrilor Congresului american, în discuții private, că problemele au apărut în urma încercărilor de a repara breșe identificate de modele AI. Aceste modele pot identifica vulnerabilități masive, ceea ce crește urgența instalării actualizărilor. Se încearcă astfel aplicarea unui număr foarte mare de patch-uri simultan, depășind capacitatea pentru care sistemele au fost proiectate inițial. Totuși, această explicație nu este confirmată pentru toate incidentele raportate.
Rețeaua internă NSANet, utilizată de NSA pentru comunicații clasificate, a suferit perturbări majore marți, 17 noiembrie. Agenția a instituit nivelul de alertă „code yellow”, solicitând angajaților neesențiali de la sediul din Fort Meade să vină eșalonat la serviciu pentru a evita suprasolicitarea rețelei. Directorul Jay Clayton a explicat că incidentul a fost cauzat de un patch pentru vulnerabilități critice din PHP, un limbaj de programare utilizat de aproximativ 70% dintre site-urile web.
Microsoft, JPMorgan Chase și Apple au raportat, la rândul lor, probleme tehnice semnificative în aceeași perioadă. Serviciile Microsoft 365 și Outlook au fost afectate de un defect software introdus într-o actualizare din iulie, în timp ce clienții JPMorgan Chase au avut dificultăți în accesarea conturilor și efectuarea tranzacțiilor. Apple a raportat întreruperi la App Store, Apple Music și iCloud, confirmând că aceste probleme au fost provocate de o actualizare internă, nu de un atac informatic.
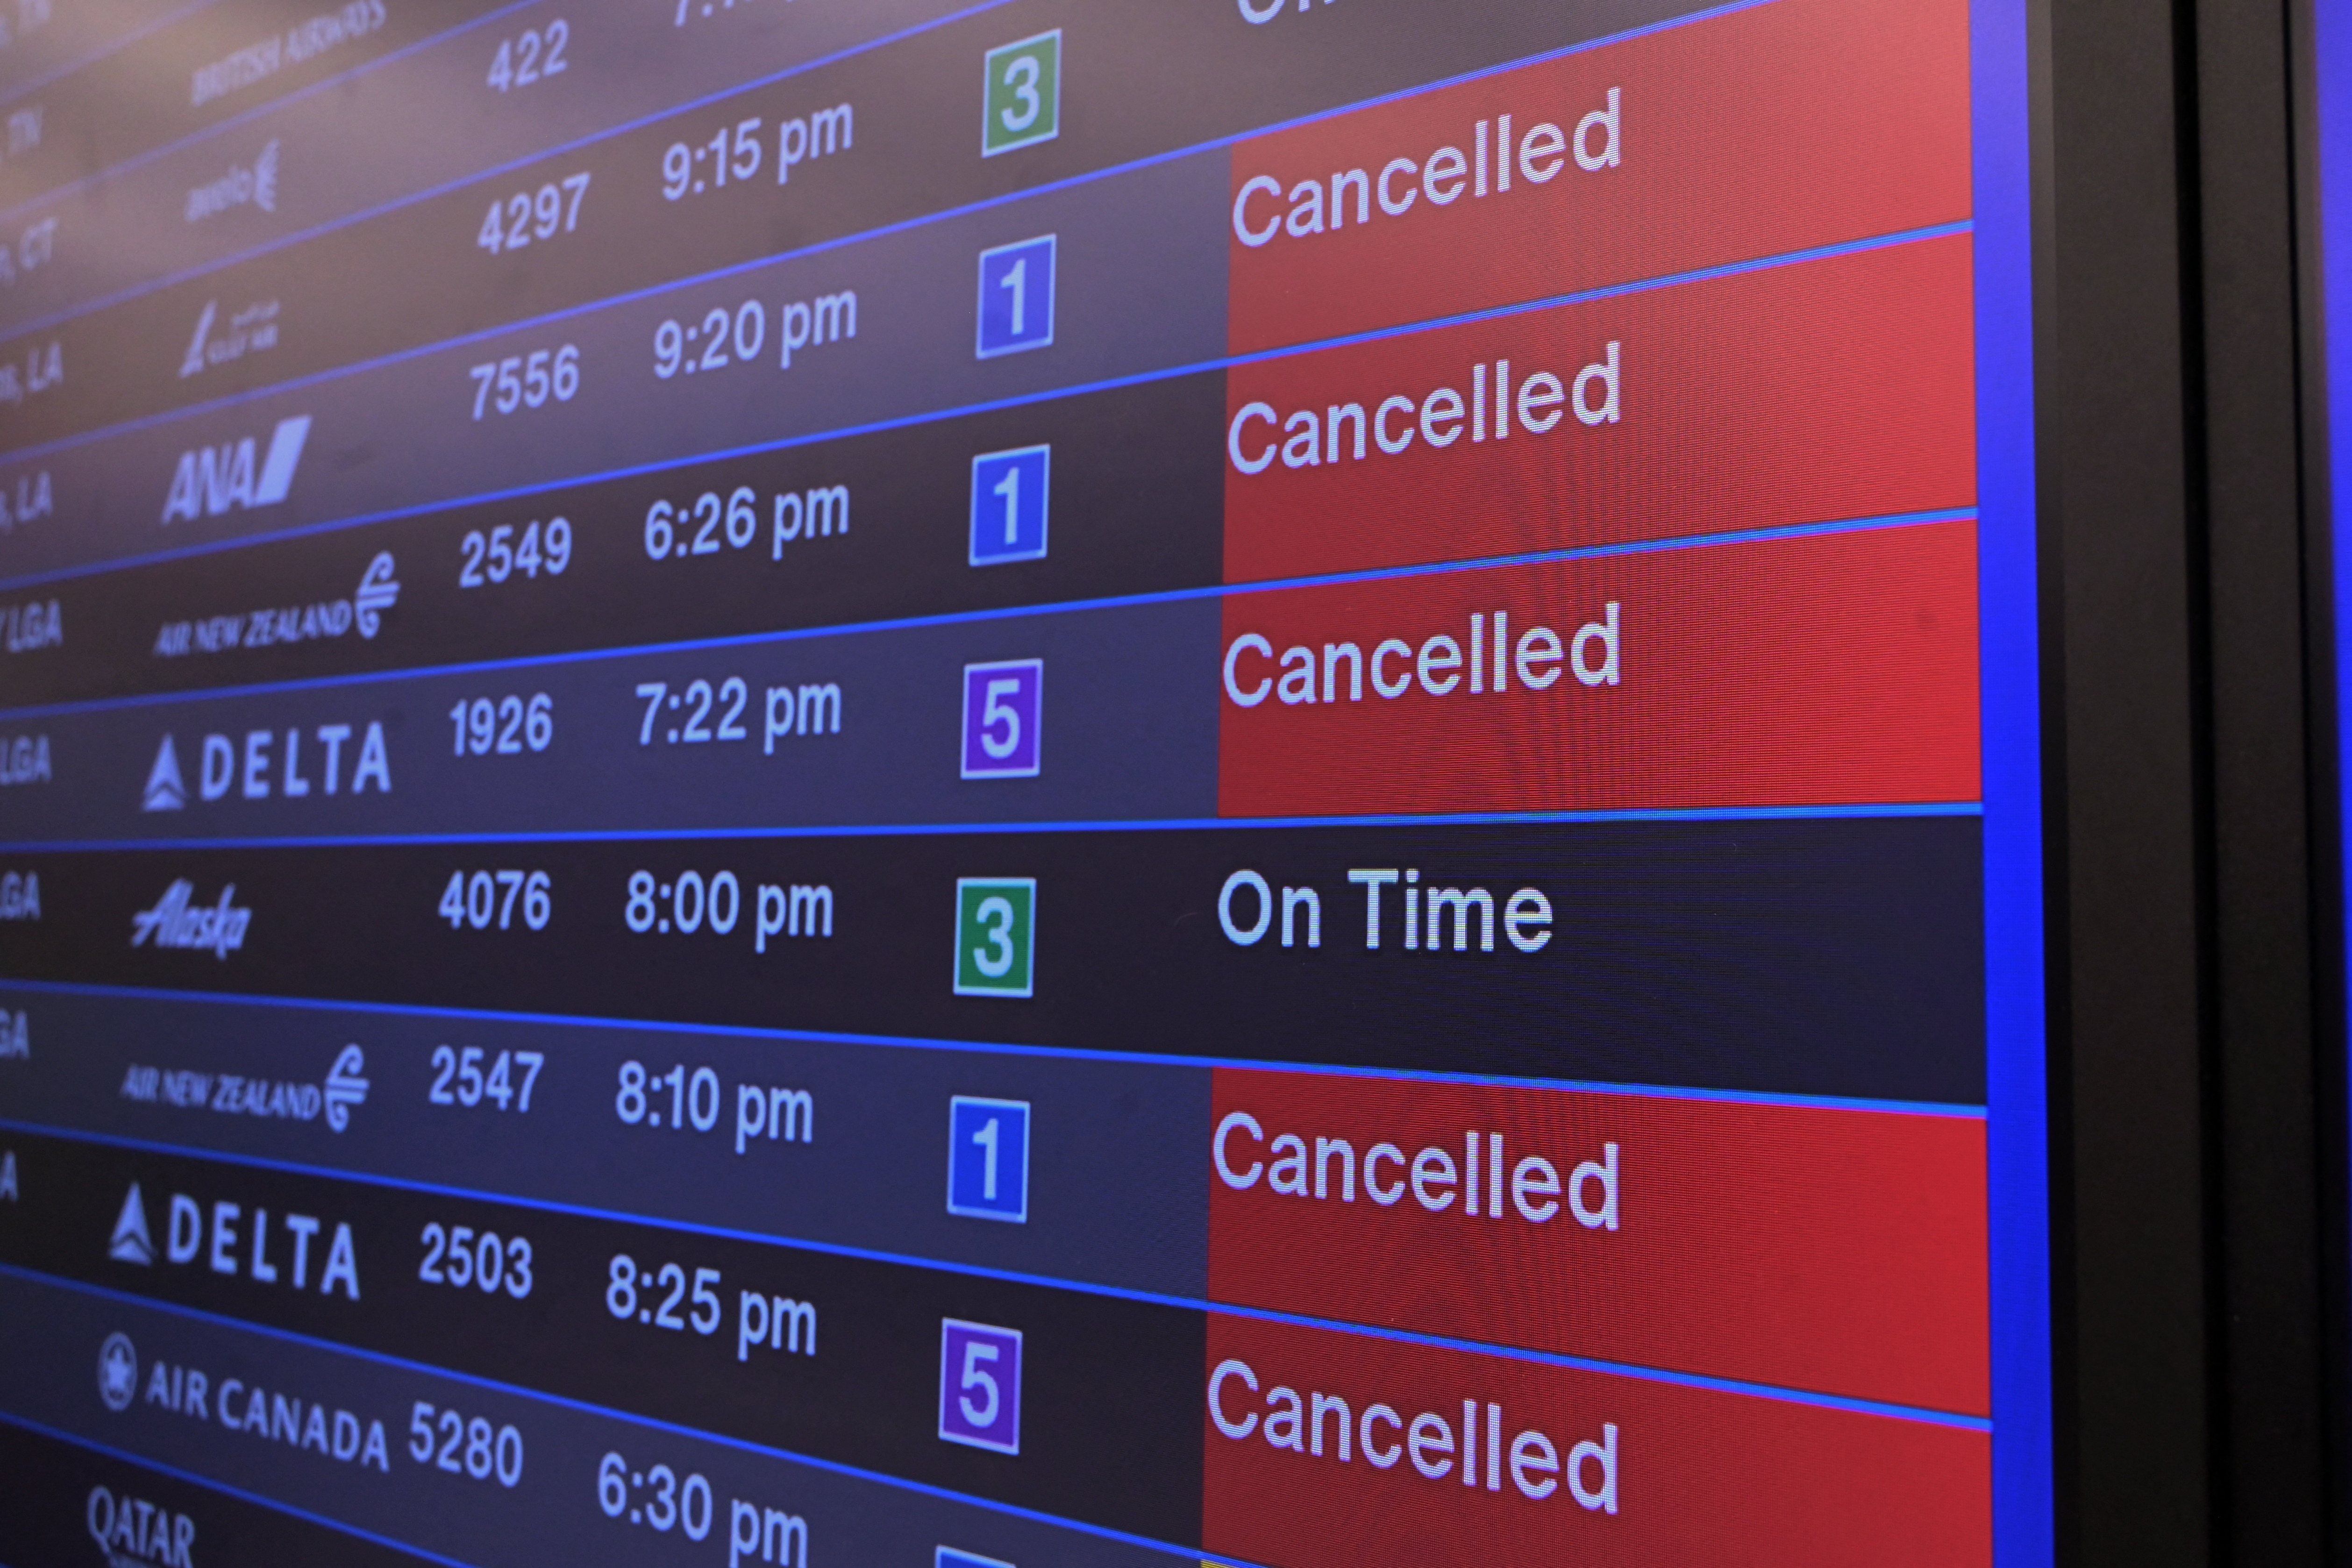
Unul dintre cele mai grave evenimente a fost oprirea zborurilor la nivel național de către Administrația Federală a Aviației (FAA) vineri, 13 noiembrie. Problemele au afectat comunicațiile și fluxurile de date radar în 17 din cele 22 de centre de control al traficului aerian din SUA. Analistii Bernstein estimează că acest incident a generat pierderi de aproximativ 345 de milioane de dolari pentru companii precum American Airlines, Delta Air Lines, United Airlines și Southwest Airlines.
Aceste evenimente evidențiază o vulnerabilitate structurală a infrastructurilor informatice complexe și învechite. Într-un peisaj tehnologic în continuă schimbare, dependența de sisteme care nu au fost proiectate pentru intervenții rapide și repetate devine un risc major. Pe măsură ce inteligența artificială accelerează atât descoperirea breșelor de securitate, cât și presiunea pentru remedierea lor, echilibrul dintre viteza de actualizare și stabilitatea sistemelor rămâne o provocare critică pentru securitatea națională.