
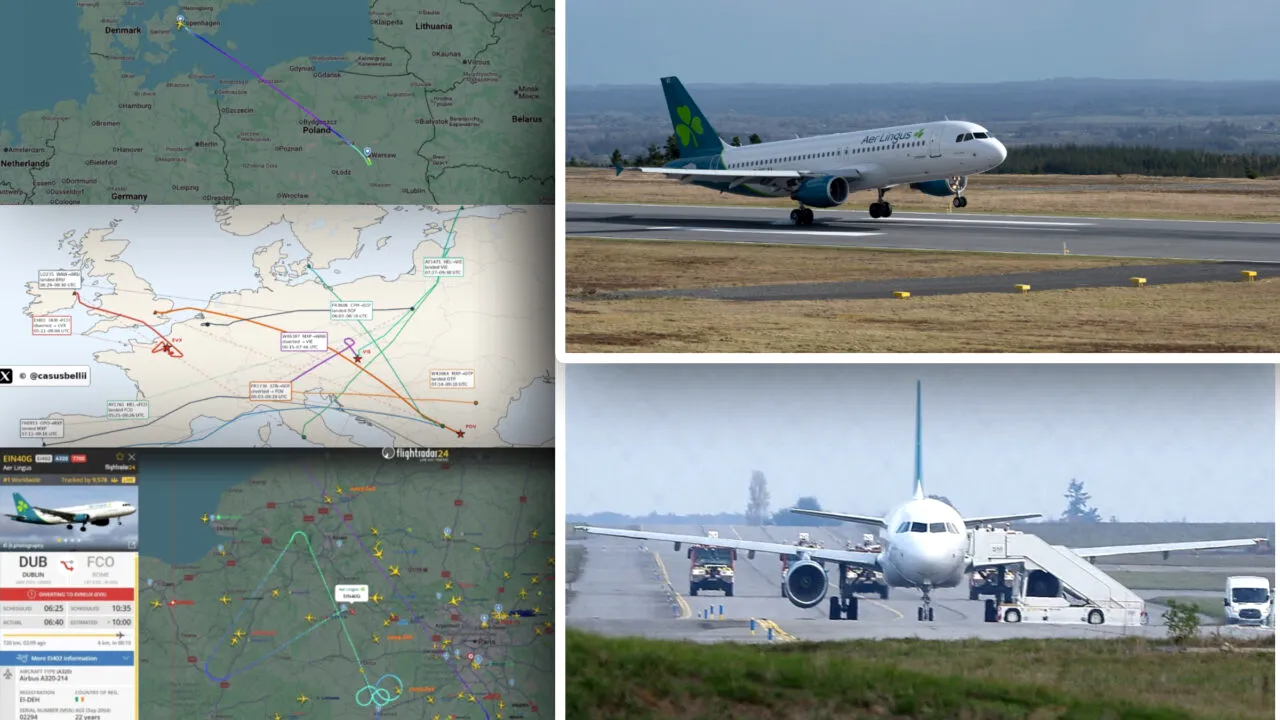
Un presupus lider al grupării responsabile pentru valul de amenințări cu bombă care afectează traficul aerian european a transmis un e-mail către mai multe redacții. În mesajul respectiv, autorul susține că evenimentele recente reprezintă doar începutul unei acțiuni și că un nou val de atacuri este în pregătire. Mesajul conține amenințări directe la adresa avioanelor, navelor de croazieră, stațiilor de metrou și a trenurilor, provocând îngrijorări majore la nivelul continentului.
Expeditorul e-mailului se prezintă ca fiind unul dintre liderii grupului care a perturbat traficul în ultimele zile, însă autenticitatea și proveniența acestui mesaj nu au fost încă stabilite de autorități. În Irlanda, un e-mail semnat „Mihail Andropov” a vizat redacția televiziunii publice RTÉ și postul de radio Newstalk. Autorul a susținut chiar că un dispozitiv exploziv a fost plasat într-o clădire și urma să explodeze în 45 de minute, obligând angajații RTÉ să fie evacuați.
Valul de alerte a început luni, 2 noiembrie, cu o cursă Wizz Air Londra–Sofia redirecționată la Budapesta, iar numărul incidentelor a crescut rapid. Marți, alte șapte z</strong> zboruri au fost vizate, iar joi numărul alertelor a depășit 20 într-o singură zi, printre acestea fiind și o cursă Wizz Air spre București. Vineri, până la prânz, cel puțin 17 zboruri fuseseră afectate, Ungaria fiind nevoită să ridice de trei ori avioane de luptă pentru a escorta curse civile, inclusiv una de la Praga către București.
Oficialii irlandezi analizează dacă aceste amenințări provin de la persoane izolate sau dacă fac parte dintr-o campanie coordonată de atacuri. Există și alte amenințări care au vizat două zboruri aterizate la Roma, venite printr-un e-mail al grupării antifeministe „The Male State”. Deși nicio alertă nu s-a confirmat și nu au fost găsite explozibili la bordul avioanelor, presiunea asupra resurselor de securitate europene rămâne ridicată în urma acestor e-mailuri.
Unii experți în securitate au observat că acest val de alerte ar putea corespunde strategiei unor actori statali ruși care urmăresc destabilizarea Europei, având în vedere că multe dintre țările vizate sprijină Ucraina. Totuși, nicio legătură oficială între aceste amenințări și Rusia nu a fost confirmată până în acest moment. Autorul mesajelor pare să vizeze provocarea capacității de răspuns a autorităților prin crearea unei stări de panică generalizată.
Aceste evenimente de securitate se încadrează într-un context de vulnerabilitate a infrastructurii critice, unde amenințările digitale și e-mailurile false sunt utilizate pentru a perturba fluxurile de transport internațional. Gestionarea alertelor false necesită mobilizarea rapidă a forțelor de apărare și a serviciilor de urgență, proces care consumă resurse logistice și financiare semnificative pentru statul vizat, chiar și atunci când dispozitivele amenințate nu sunt reale.