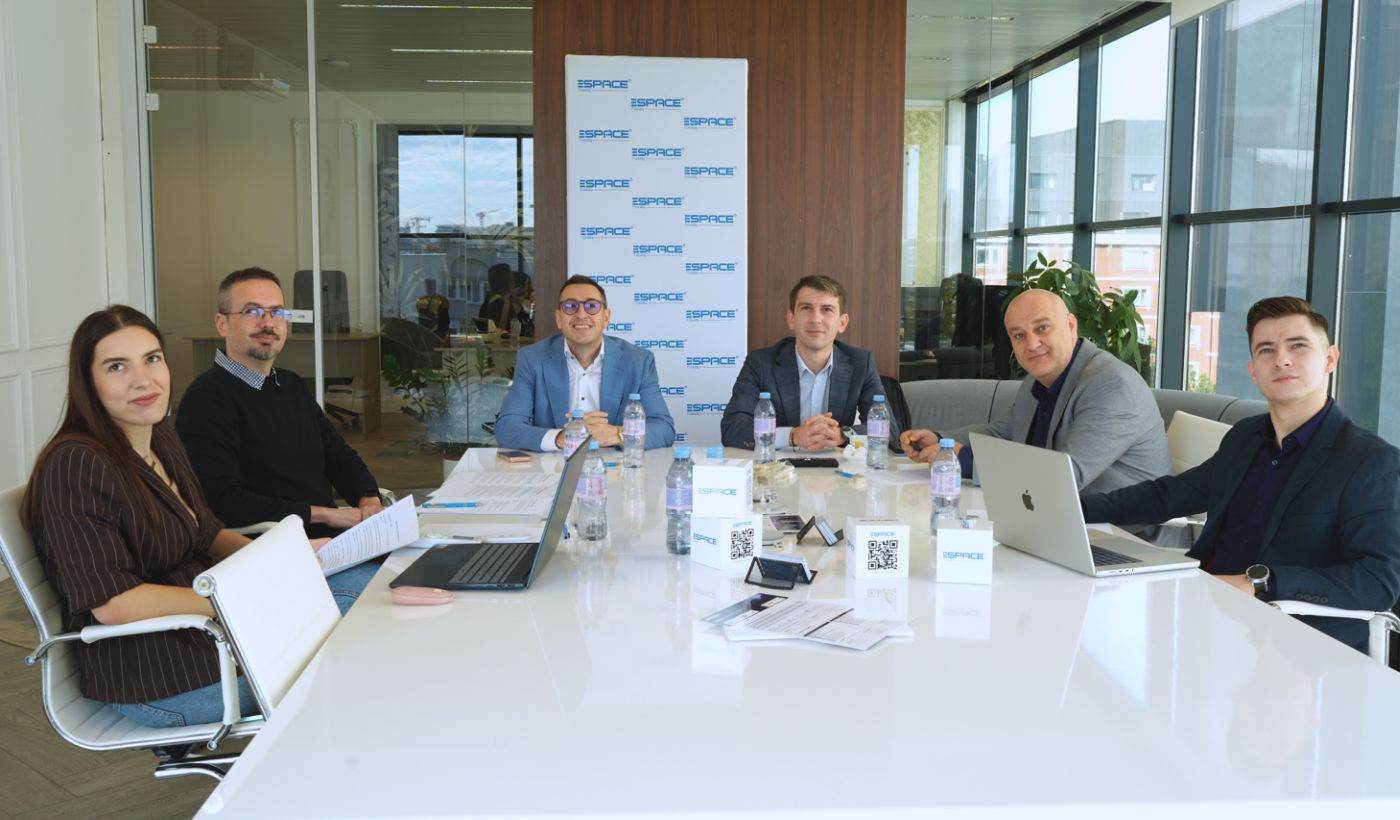
Implementarea directivei NIS2 în România marchează o schimbare majoră în modul în care organizațiile gestionează riscurile digitale, mutând responsabilitatea de la departamentele tehnice către nivelul de decizie al conducerii. Conform informațiilor furnizate de compania de consultanță Espace IT, conformarea cu noile reguli europene nu mai poate fi privită ca o sarcină exclusivă a departamentului IT. Managementul trebuie acum să înțeleagă riscurile, să aprobe măsurile de gestionare, să aloce resursele necesare și să supravegheze implementarea acestor procese de securitate.
Cadrul european NIS2 extinde semnificativ domeniul de aplicare, vizând în prezent 18 sectoare de activitate, față de cele șapte prevăzute în regimul anterior. Măsurile vizează în principal entitățile esențiale și importante, însă pot include și microîntreprinderi care joacă un rol critic pentru alte organizații sau pentru populație. De asemenea, cerințele pot ajunge la furnizorii acestora, care pot fi obligați să demonstreze existența unor măsuri de securitate adecvate, chiar dacă nu se încadrează direct sub incidența directivei.
Presiunea asupra companiilor este accentuată de evoluția amenințărilor cibernetice, raportul ENISA indicând faptul că în 2025 au fost publicate peste 48.000 de vulnerabilități noi, un număr cu 22% mai mare decât în anul precedent. Ransomware-ul rămâne principala amenințare cu impact pe termen scurt, iar vulnerabilitățile din lanțurile de aprovizionare pot afecta organizații care își protejează corect propriile sisteme. Pentru entitățile esențiale, nerespectarea legislației poate atrage sancțiuni de până la 10 milioane de euro sau 2% din cifra de afaceri anuală mondială.
Victor Negrescu, vicepreședinte al Parlamentului European, a subliniat că, deși România a transpus NIS2, acest lucru nu garantează automat maturitatea în securitatea cibernetică. Datele europene arată că în 2024 doar 53% dintre companiile românești analizate utilizau cel puțin trei măsuri de securitate ICT, în comparație cu 93% în Finlanda. Alin Meteșan, fondator Espace IT, a precizat că, deși serviciile tehnice pot fi externalizate, factorii de decizie și responsabilitatea rămân în cadrul companiei, subliniind rolul esențial al factorului uman.
Pentru a identifica corect obligațiile, Gabriel Niculescu, coordonatorul Serviciului de Evidență și Sprijin din cadrul DNSC, recomandă maparea tuturor activităților și analizarea dimensiunii întreprinderii la nivel de grup. O verificare riguroasă de la început ajută la stabilirea sectorului de încadrare și a obligațiilor specifice. În România, Directoratul Național de Securitate Cibernetică este autoritatea competentă care asigură supravegherea, verificarea și controlul respectării acestui cadru legislativ european pentru protecția infrastructurilor critice.
Directiva NIS2 face parte dintr-un set de reglementări europene menite să armonizeze standardele de siguranță și reziliență în cadrul Uniunii Europene. Această evoluție legislativă urmărește să creeze un nivel ridicat de protecție împotriva atacurilor cibernetice care pot destabiliza economiile naționale sau serviciile publice esențiale. Prin impunerea unor standarde comune, UE încearcă să reducă fragmentarea securității digitale între statele membre și să întărească capacitatea de răspuns colectiv la amenințările transfrontaliere.